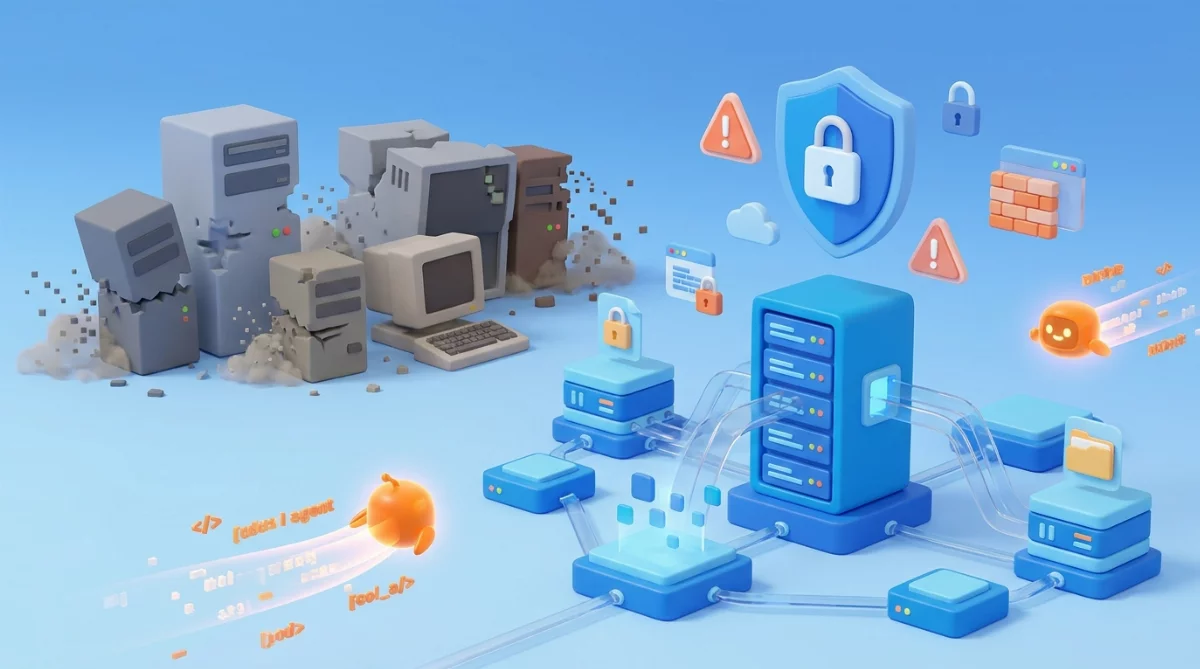
L’arrivée des agents IA autonomes dans les entreprises révèle une vérité inconfortable : les architectures IT traditionnelles ne sont pas conçues pour gérer des programmes qui prennent des décisions seuls. Une refonte s’impose autour de trois piliers techniques essentiels.
Quand les employés virtuels cassent l’architecture
Imaginez un employé qui travaille 24h/24, traite des centaines de dossiers simultanément, accède à vos bases de données et prend des décisions sans supervision. Maintenant imaginez en déployer des centaines. C’est exactement ce que font les entreprises avec les agents IA, et c’est précisément là que le bât blesse.
Selon Michel Hubert, expert en architecture IT, les agents IA imposent un changement de paradigme fondamental. Les architectures d’entreprise actuelles ont été conçues pour des applications contrôlées par des humains. Un utilisateur se connecte, effectue des actions, se déconnecte. Chaque action est initiée par une décision humaine. Les agents IA, eux, décident et agissent de manière autonome.
Cette autonomie crée un problème architectural majeur : comment garantir qu’un agent IA ne va pas accéder à des données sensibles, prendre des décisions inappropriées ou, pire, compromettre l’ensemble du système ? Les pare-feu traditionnels et les systèmes de gestion des identités classiques (IAM) ne suffisent plus. Il faut repenser l’architecture de fond en comble.
Les trois piliers de l’architecture agentique
Face à ce défi, trois piliers architecturaux émergent comme essentiels pour déployer des agents IA à grande échelle avec une gouvernance maîtrisée.
Premier pilier : l’identité pour les machines
Tout comme un badge d’entreprise définit les accès d’un employé humain, chaque agent IA doit posséder une identité numérique unique qui détermine précisément ce qu’il peut ou ne peut pas faire. Un agent IA marketing peut consulter les données clients mais pas les données financières. Un agent comptable a les permissions inverses.
Cette gestion d’identité pour agents va bien au-delà des systèmes traditionnels. Elle doit gérer des milliers d’agents, leurs permissions granulaires, leurs interactions entre eux, et surtout, leur évolution dans le temps. Car contrairement à un employé humain, un agent IA peut être dupliqué, modifié ou fusionné avec d’autres.
Deuxième pilier : l’isolation ou l’art du bac à sable
L’exécution isolée, ou sandboxing, consiste à faire tourner chaque agent dans un environnement cloisonné. Comme un enfant dans un bac à sable qui peut jouer librement sans risquer d’endommager le jardin, l’agent IA peut expérimenter et agir dans son périmètre sans mettre en danger le système global.
Cette isolation devient critique quand on considère qu’un agent défaillant ou piraté pourrait, sans ces barrières, accéder à l’ensemble de l’infrastructure. L’architecture agentique inverse le paradigme de sécurité traditionnel : au lieu de protéger le système des utilisateurs externes, il faut maintenant protéger le système de ses propres composants internes autonomes.
Troisième pilier : l’observabilité totale
Comment savoir pourquoi un agent IA a pris telle décision ? Comment auditer ses actions en cas de problème ? L’observabilité consiste à enregistrer et analyser toutes les actions, décisions et raisonnements des agents IA. C’est la boîte noire de l’avion appliquée aux systèmes autonomes.
Cette traçabilité n’est pas qu’une question technique : elle devient une obligation réglementaire avec l’AI Act européen qui impose la transparence et l’explicabilité des systèmes IA à haut risque. Sans observabilité complète, impossible de démontrer la conformité ou de contester une décision automatisée.
Les défis cachés de la transition
Si les trois piliers semblent clairs en théorie, leur mise en œuvre soulève des questions complexes que les entreprises découvrent à leurs dépens.
Le dilemme de l’observabilité
Plus on trace finement les actions des agents pour garantir la conformité, plus on génère de données sensibles. Les logs détaillés d’un agent IA contiennent potentiellement des informations critiques sur les processus métier, les clients, les décisions stratégiques. Ces traces deviennent elles-mêmes des actifs à protéger, créant un problème de « qui garde les gardiens ».
De plus, l’observabilité complète de milliers d’agents génère des volumes de données massifs. Les coûts de stockage et d’analyse peuvent rapidement devenir prohibitifs, forçant les entreprises à faire des arbitrages entre granularité de la traçabilité et viabilité économique.
L’arbitrage sécurité vs performance
Un agent IA trop cloisonné ne peut pas exploiter pleinement les synergies entre données et systèmes. L’isolation stricte limite paradoxalement l’efficacité des agents, qui tirent justement leur valeur de leur capacité à connecter différentes sources d’information.
Les architectures devront probablement intégrer des niveaux de confiance différenciés : un agent IA qui a fait ses preuves pendant six mois sans incident pourrait obtenir des permissions élargies, tandis qu’un nouvel agent reste strictement confiné.
La question philosophique de l’identité
Voici un casse-tête juridique et technique : un agent IA qui apprend et évolue garde-t-il la même « identité » ? Les autorisations données à un agent version 1.0 s’appliquent-elles automatiquement à sa version 2.0 après un fine-tuning significatif ?
Cette question n’est pas qu’académique. Elle détermine si chaque mise à jour d’un agent nécessite une nouvelle validation de sécurité et de nouvelles permissions. Les systèmes d’identité devront probablement intégrer une notion de versioning et de révocation automatique lors de changements majeurs du modèle.
Ce qui change concrètement pour les entreprises
Cette révolution architecturale n’est pas qu’une affaire de DSI. Elle impacte toute l’organisation.
Pour les équipes IT
Les compétences traditionnelles en architecture deviennent partiellement obsolètes. Il faut maintenant maîtriser des technologies d’identité avancées (OAuth2, SPIFFE), de conteneurisation et sandboxing (WebAssembly, containers sécurisés), d’observabilité distribuée (OpenTelemetry, distributed tracing).
De nouveaux rôles émergent : architecte d’agents IA, responsable de gouvernance IA, ingénieur en observabilité agentique. Les équipes IT passent de l’administration de systèmes à l’administration d’agents autonomes, un changement de paradigme comparable au passage de l’infrastructure physique au cloud.
Pour les métiers
Déployer des agents IA oblige à formaliser des règles métier qui étaient auparavant implicites dans le jugement humain. Quand peut-on approuver automatiquement un dossier ? Quelles exceptions nécessitent une escalade humaine ? Quels seuils décisionnels appliquer ?
C’est à la fois une opportunité de rationalisation et un révélateur de complexité organisationnelle. Les entreprises avec une gouvernance floue auront plus de mal à adopter les agents IA que celles avec des processus clairs et documentés.
Pour la direction
La question de la responsabilité devient centrale : qui est légalement responsable des actions d’un agent IA autonome ? L’éditeur de la plateforme ? L’entreprise qui le déploie ? Le concepteur de l’agent ? Cette zone grise juridique nécessite des clarifications contractuelles et assurantielles avant tout déploiement à grande échelle.
Les scénarios pour 2027
L’évolution de ces architectures peut prendre plusieurs directions dans les 12 à 18 prochains mois.
Scénario 1 – Standardisation rapide : Une coalition d’acteurs majeurs (potentiellement sous l’égide de la Linux Foundation AI ou du CNCF) crée un standard ouvert type « Agent Identity Protocol ». L’interopérabilité qui en résulte accélère massivement l’adoption, comme l’ont fait les standards HTTP et OAuth pour le web.
Scénario 2 – Fragmentation : Microsoft, Google et AWS développent chacun leur approche propriétaire incompatible. Les entreprises se retrouvent enfermées dans des écosystèmes fermés, ralentissant l’adoption et multipliant les coûts d’intégration. C’est le scénario le plus probable à court terme.
Scénario 3 – Régulation contraignante : Suite à des incidents de sécurité médiatisés (fuite de données, décisions discriminatoires, agents IA piratés), les régulateurs imposent des certifications obligatoires pour les plateformes d’agents. Cela crée des barrières à l’entrée mais aussi un cadre de confiance accélérant l’adoption.
Scénario 4 – Disruption open-source : Une stack complète d’architecture agentique open-source émerge et devient le standard de facto, contournant les géants technologiques. Peu probable mais pas impossible, sur le modèle de Kubernetes qui a bouleversé l’orchestration de containers.
Les opportunités d’investissement émergentes
Cette transformation architecturale crée un nouvel écosystème estimé à 50 milliards de dollars d’ici 2028 selon les analystes. Plusieurs segments sont particulièrement prometteurs.
Les solutions d’identité pour agents IA représentent l’équivalent d’Okta ou Auth0 pour les machines autonomes. Les plateformes d’observabilité spécialisées vont au-delà des outils traditionnels comme Datadog en intégrant la traçabilité du raisonnement des modèles d’IA, pas seulement leurs actions.
Les solutions de sandboxing sécurisé (E2B, Modal, RunPod) permettent d’exécuter du code IA non fiable dans des environnements isolés. Les plateformes d’orchestration d’agents (LangChain, Fixie, Dust) structurent les interactions entre multiples agents.
Enfin, les cabinets de conseil spécialisés en architecture agentique et gouvernance IA connaissent une demande explosive, les compétences internes étant encore rares.
Les questions sans réponse
Malgré l’urgence de la transition, plusieurs questions fondamentales restent ouvertes et façonneront l’évolution de ces architectures.
Comment gérer l’identité et les permissions d’agents IA qui collaborent entre eux de manière dynamique et imprévisible ? Les systèmes d’autorisation actuels sont statiques, inadaptés à des agents qui créent eux-mêmes de nouveaux agents ou délèguent des tâches.
Quel niveau de granularité d’observabilité est nécessaire sans créer des coûts prohibitifs ? Faut-il tracer chaque appel API, chaque raisonnement intermédiaire, chaque accès à une donnée ? Ou des métriques agrégées suffisent-elles ?
Les architectures actuelles peuvent-elles évoluer progressivement ou faut-il une refonte complète en « greenfield » ? La dette technique accumulée dans certaines organisations rend peut-être l’évolution incrémentale impossible.
Comment garantir l’interopérabilité des agents entre différentes plateformes d’entreprise (ERP, CRM, SIRH) développées à des époques différentes avec des paradigmes incompatibles ?
Enfin, comment auditer et expliquer les décisions d’agents IA utilisant des modèles « boîte noire » même avec une observabilité parfaite de leurs actions ? On peut tracer qu’un agent a accédé à telle donnée et pris telle décision, mais comprendre pourquoi reste un défi fondamental.
Conclusion : s’adapter ou disparaître
L’architecture agentique n’est pas une tendance passagère mais une transformation structurelle comparable au passage du mainframe au client-serveur, puis aux architectures cloud. Les entreprises qui anticipent cette évolution prendront un avantage concurrentiel décisif. Celles qui attendent se retrouveront avec une dette technique paralysante.
La bonne nouvelle ? Contrairement aux révolutions technologiques précédentes, celle-ci est prévisible. Les trois piliers sont identifiés, les technologies émergent, les standards se dessinent. Le moment d’agir est maintenant, avant que le retard ne devienne insurmontable.
La vraie question n’est plus « faut-il repenser nos architectures pour les agents IA ? » mais « avons-nous encore le temps de le faire avant que nos concurrents ne nous distancent ? »