⚡ L’essentiel
Des pirates ont infiltré OpenCode et volé des clés API donnant accès à GPT-4, Claude et Gemini. Objectif : interroger massivement ces IA pour cloner leurs capacités dans un modèle concurrent, sans payer les coûts de développement. 1,4% des utilisateurs sont touchés avec des factures frauduleuses déjà constatées. Cette attaque révèle une nouvelle forme d’espionnage industriel dans l’écosystème de l’IA.
Attaque par distillation : quand voler des clés API devient de l’espionnage industriel
OpenCode, plateforme d’agents de programmation IA, a confirmé samedi 17 octobre une intrusion exposant les clés API de 1,4% de ses utilisateurs. Les pirates ont utilisé ces accès pour mener une « attaque par distillation », technique consistant à interroger massivement des IA avancées pour entraîner un modèle concurrent. Certaines victimes font déjà face à des factures de plusieurs centaines de dollars.
Un vol aux conséquences financières immédiates
L’annonce est tombée samedi : OpenCode, agent de programmation open source permettant de générer automatiquement du code, a subi une intrusion de sécurité majeure. Selon la confirmation de l’entreprise, 1,4% des utilisateurs de sa Console ont vu leurs clés API compromises. Ces précieux sésames donnent accès aux services d’intelligence artificielle les plus avancés du marché : GPT-4 d’OpenAI, Claude d’Anthropic et Gemini de Google.
Les premières victimes ne tardent pas à se manifester. Plusieurs utilisateurs signalent des facturations frauduleuses de plusieurs centaines de dollars sur leurs comptes. Un montant qui peut sembler modeste, mais qui s’explique par la nature même de l’attaque : les pirates n’ont pas volé de l’argent directement, mais de la « puissance de calcul IA ». Chaque requête envoyée à ces services est facturée au propriétaire de la clé, et une utilisation intensive peut rapidement faire grimper la note.
L’attaque par distillation : photocopier une IA
OpenCode relie explicitement cet incident à une « attaque par distillation », une technique sophistiquée encore peu connue du grand public mais qui inquiète de plus en plus l’industrie de l’IA. Le principe ? Interroger massivement un modèle d’IA avancé pour reproduire ses connaissances dans un modèle concurrent, sans avoir à supporter les coûts astronomiques de développement.
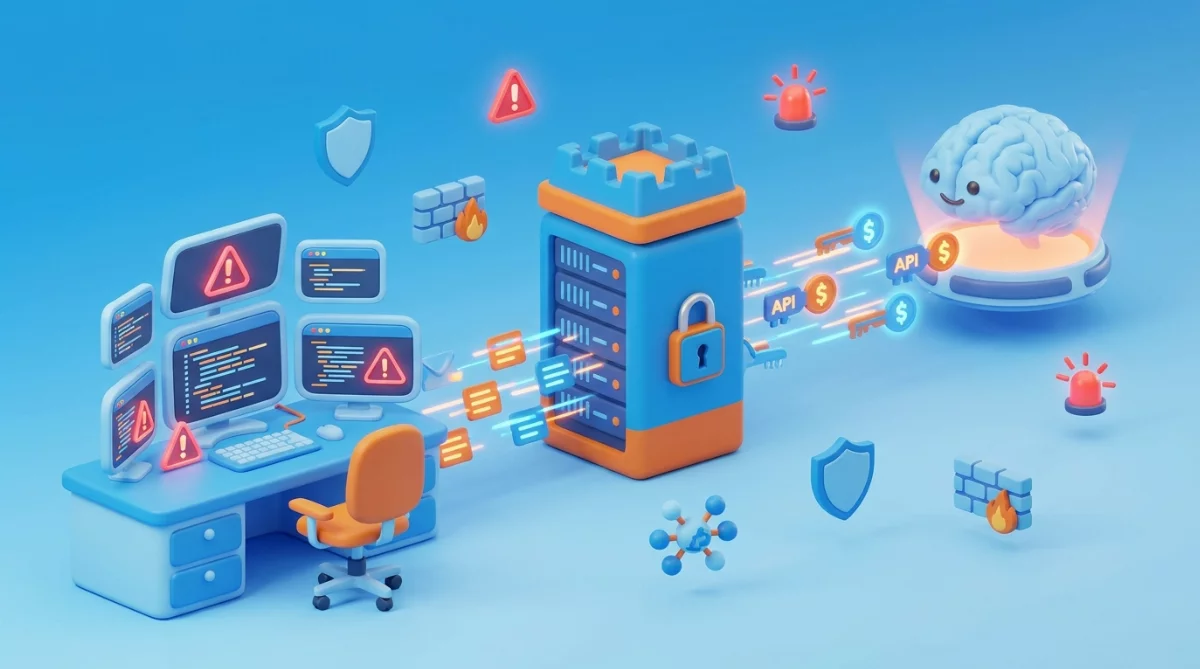
Concrètement, les attaquants utilisent les clés volées pour poser des milliers, voire des millions de questions à GPT-4 ou Claude. Ils enregistrent méticuleusement toutes les réponses, puis utilisent ces échanges comme données d’entraînement pour leur propre modèle. C’est comme photocopier un livre en le lisant page par page : techniquement possible, mais chronophage et coûteux… sauf quand c’est quelqu’un d’autre qui paie la facture.
Cette méthode permet de court-circuiter les barrières à l’entrée du marché de l’IA. Développer un modèle concurrent de GPT-4 nécessite des investissements de plusieurs dizaines de millions de dollars : collecte de données, infrastructure GPU, talents spécialisés. La distillation offre un raccourci illégal mais redoutablement efficace pour accéder à cette technologie.
OpenCode : une plateforme open source sous le feu
OpenCode n’est pas un acteur mineur de l’écosystème IA. Cette plateforme open source propose des agents de programmation capables de générer automatiquement du code à partir d’instructions en langage naturel. Pour fonctionner, ces agents s’appuient sur les API des grands modèles d’IA. Les développeurs stockaient donc leurs clés d’accès dans la Console OpenCode, interface centralisée de gestion de projets.
C’est précisément ce point de centralisation qui a été exploité. Les attaquants ont réussi à infiltrer le système et à extraire ces clés stockées. Le fait qu’OpenCode soit open source — son code est public et auditable — n’a pas empêché la faille. Un paradoxe qui soulève une question dérangeante : la transparence du code garantit-elle vraiment la sécurité ?
La réponse est nuancée. L’open source offre effectivement plus de regards sur le code, permettant théoriquement de détecter les vulnérabilités plus rapidement. Mais sans ressources dédiées à la sécurité opérationnelle — monitoring 24/7, audits réguliers, équipes de réponse aux incidents — même le code le plus transparent reste vulnérable. Les startups et projets communautaires font souvent face à ce dilemme : investir dans les fonctionnalités ou dans la sécurité ?
Double peine pour les victimes
Au-delà de l’impact financier immédiat, les victimes de cette attaque font face à un risque moins visible mais potentiellement plus grave : la fuite de propriété intellectuelle. Si les pirates ont enregistré les échanges entre les développeurs et les API, ils ont potentiellement accès à du code propriétaire, des prompts spécifiques, des logiques métier confidentielles.
Imaginez un développeur qui utilise l’API pour générer du code spécifique à son entreprise — un algorithme de tarification, une fonction de sécurité personnalisée. Ces éléments pourraient maintenant être intégrés dans les données d’entraînement du modèle concurrent des attaquants. C’est de l’espionnage industriel invisible, sans effraction physique ni trace évidente.
Autre problème : la responsabilité juridique reste floue. Les conditions générales d’utilisation des fournisseurs d’API (OpenAI, Anthropic, Google) stipulent généralement que l’utilisateur reste responsable de l’utilisation de ses clés, même en cas de vol. Résultat : les victimes pourraient devoir payer les factures frauduleuses, sauf si OpenCode accepte de les indemniser ou si les fournisseurs font preuve de clémence. Un précédent juridique reste à établir.
Un symptôme d’un problème systémique
L’incident OpenCode n’est probablement que la partie émergée de l’iceberg. Les clés API d’IA sont devenues des cibles de choix pour une raison simple : le retour sur investissement du vol est exceptionnellement élevé. Voler 10 000 dollars de requêtes API peut permettre de créer un modèle qui coûterait 100 000 dollars à développer légalement.
Cette asymétrie économique crée un terreau fertile pour les cyberattaques. Tant que ce ratio restera favorable, les incidents vont se multiplier. Les experts en sécurité anticipent déjà une vague d’attaques similaires, ciblant non seulement les plateformes tierces mais aussi directement les développeurs via phishing ou malwares.
Les fournisseurs d’API en sont conscients. OpenAI, Anthropic et Google disposent de systèmes de détection d’utilisation anormale — pics de requêtes, patterns inhabituels. Mais distinguer une attaque par distillation d’un usage légitime intensif reste complexe. Un chercheur qui teste son modèle peut générer des milliers de requêtes en quelques heures, tout comme un pirate. La frontière entre usage normal et malveillant est ténue.
Que faire si vous êtes concerné ?
Pour les développeurs utilisant OpenCode ou des services similaires, plusieurs actions s’imposent immédiatement :
Vérification urgente : Consultez vos tableaux de bord OpenAI, Anthropic et Google pour détecter des pics d’utilisation anormaux. Une facture qui passe de 50 à 500 dollars en une nuit est un signal d’alarme évident.
Révocation des clés : Si vous stockiez des clés API dans OpenCode Console, révoquez-les immédiatement et générez de nouvelles clés. Même si vous ne faites pas partie des 1,4% officiellement touchés, le principe de précaution s’applique.
Limites de dépenses : Tous les fournisseurs d’API proposent des mécanismes de rate limiting (limitation du nombre de requêtes) et de budget caps (plafonds de dépenses). Configurez-les systématiquement. Une clé volée avec un plafond de 100 dollars limitera la casse.
Gestionnaires de secrets : Ne stockez jamais vos clés API directement dans des plateformes tierces. Utilisez des solutions dédiées comme HashiCorp Vault, AWS Secrets Manager ou Azure Key Vault. Ces outils chiffrent les secrets et permettent une rotation automatique.
Surveillance continue : Mettez en place des alertes automatiques sur vos coûts API. Un email ou une notification Slack quand la facture dépasse un seuil peut vous faire économiser des milliers de dollars.
Perspectives : vers une régulation du marché ?
Cet incident soulève des questions qui dépassent le cas OpenCode. Le modèle économique API-first de l’IA est-il viable si la sécurité ne peut être garantie ? Si n’importe qui peut cloner GPT-4 en volant des clés, l’avantage concurrentiel des leaders s’érode dangereusement.
Plusieurs scénarios se dessinent pour les prochains mois. Les régulateurs pourraient imposer des standards de sécurité pour les plateformes stockant des clés API, avec certifications obligatoires. L’Union européenne, déjà active sur l’IA avec son AI Act, pourrait étendre son cadre réglementaire à ces questions de cybersécurité.
Côté technique, l’industrie explore des solutions innovantes : clés API « jetables » à usage unique, tokens à durée de vie limitée, systèmes de détection comportementale basés sur l’IA elle-même. Ironiquement, c’est peut-être l’intelligence artificielle qui permettra de sécuriser… l’intelligence artificielle.
Une autre conséquence probable : la consolidation du marché. Les petites plateformes open source risquent de perdre la confiance des utilisateurs au profit de solutions enterprise avec garanties de sécurité. Un mouvement qui irait à l’encontre de l’esprit d’ouverture et de démocratisation qui anime l’écosystème IA.
Questions ouvertes
Plusieurs zones d’ombre subsistent. OpenCode n’a pas précisé quand l’intrusion a réellement eu lieu, ni combien de temps elle est restée indétectée. L’identité des attaquants demeure inconnue : s’agit-il d’une opération isolée ou d’un groupe organisé ? Existe-t-il un marché noir de clés API volées, comme il en existe pour les cartes bancaires ?
Plus fondamentalement : peut-on détecter qu’un modèle IA a été créé par distillation ? Les chercheurs en sécurité travaillent sur des techniques de « watermarking » (tatouage numérique) permettant de tracer l’origine des modèles. Mais la technologie reste balbutiante. Prouver qu’un concurrent a volé votre IA pourrait s’avérer aussi complexe que de prouver un plagiat littéraire.
Enfin, la question de la responsabilité reste entière. OpenAI, Anthropic et Google vont-ils rembourser les victimes, ou considérer que la faute incombe à OpenCode ? Les assurances cyber, encore peu développées pour les risques spécifiques à l’IA, couvrent-elles ce type de fraude ? Le flou juridique actuel laisse les victimes dans l’incertitude.
Conclusion : l’ère de l’espionnage algorithmique
L’attaque contre OpenCode marque un tournant. Elle révèle que la guerre économique de l’IA ne se joue plus seulement sur les talents ou les GPU, mais aussi sur les clés d’accès. Dans cet écosystème où quelques acteurs contrôlent les modèles les plus avancés, voler devient plus rentable que développer.
Pour les développeurs et entreprises qui construisent sur ces technologies, le message est clair : la sécurité des clés API n’est plus une option, c’est une nécessité stratégique. Une négligence peut coûter des milliers de dollars en quelques heures, mais aussi exposer votre propriété intellectuelle à des concurrents invisibles.
Reste une question troublante : combien d’attaques similaires ne sont jamais détectées ? Combien de modèles IA actuellement sur le marché ont été secrètement « nourris » avec des données volées ? Dans l’ère de l’espionnage algorithmique, la transparence devient aussi précieuse que la technologie elle-même.