⚡ L’essentiel
Des cybercriminels ont piraté les systèmes de réfrigération de centaines de supermarchés en France, compromettant la chaîne du froid. Andrej Karpathy alerte sur un décalage de plusieurs générations entre l’IA publique (ChatGPT) et celle des laboratoires. Les bots russes restent actifs malgré un apparent effondrement du trafic suite aux frappes sur Yandex.
Quand vos courses deviennent une cible cyber
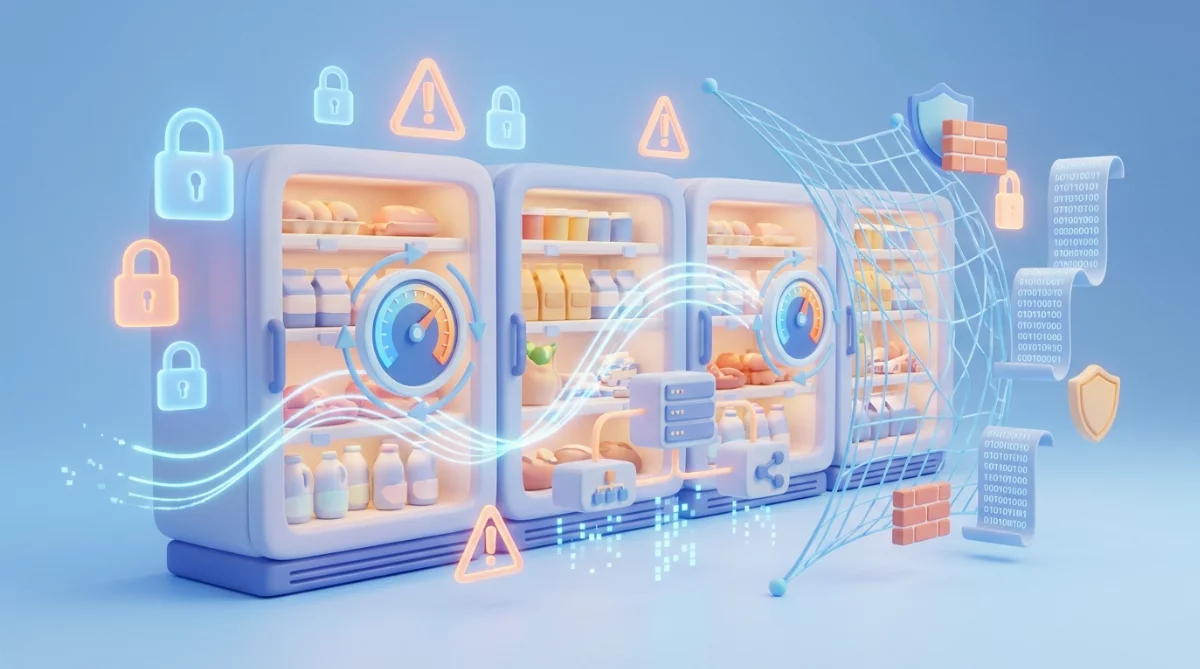
L’attaque est aussi invisible qu’inquiétante. Cette semaine, des hackers ont réussi l’exploit de prendre simultanément le contrôle des systèmes de réfrigération de centaines de supermarchés à travers la France. Résultat : une élévation anormale des températures dans les rayons frais, compromettant potentiellement la sécurité alimentaire de milliers de consommateurs.
Ce qui rend cet incident particulièrement révélateur, c’est qu’il illustre un déplacement majeur dans la stratégie des cybercriminels. La surface d’attaque s’est déplacée de l’informatique traditionnelle vers les systèmes opérationnels : non plus vos ordinateurs ou vos données, mais vos frigos, vos ascenseurs, vos systèmes de ventilation. Des équipements connectés à Internet, pilotés à distance pour optimiser la consommation d’énergie, mais souvent négligés en matière de sécurité.
L’identité des auteurs reste pour l’instant inconnue, tout comme leurs motivations exactes. S’agit-il de cybercriminels opportunistes préparant une demande de rançon ? D’acteurs étatiques testant les défenses françaises ? Ou d’un simple « proof of concept » avant une attaque d’ampleur ? L’ANSSI (Agence nationale de la sécurité des systèmes d’information) n’a pour l’instant pas communiqué publiquement sur l’incident.
Le fossé invisible de l’intelligence artificielle
Pendant que les rayons frais français subissaient cette attaque inédite, Andrej Karpathy, ancien directeur de l’IA chez Tesla et figure respectée du domaine, lançait une alerte d’une tout autre nature. Selon lui, un fossé technologique vertigineux se creuse entre l’IA accessible au grand public et celle développée en secret dans les laboratoires de recherche.
Concrètement ? Imaginez que vous découvriez Internet en 2026 alors qu’il existait déjà depuis 2010. C’est le décalage que décrit Karpathy entre ChatGPT, Claude ou les autres outils que nous utilisons quotidiennement, et les modèles de nouvelle génération gardés confidentiels par OpenAI, Google DeepMind ou Anthropic.
Cette révélation éclaire d’un jour nouveau les déclarations parfois alarmistes des dirigeants tech sur les risques de l’IA. Quand Sam Altman demande une régulation stricte, il ne réagit probablement pas à GPT-4, mais à des systèmes bien plus puissants déjà en développement, plusieurs générations en avance. Le grand public débat avec 3 à 5 ans de retard sur la réalité technologique.
Ce fossé soulève des questions vertigineuses : quel est exactement le niveau de capacité de ces modèles secrets ? Sommes-nous déjà à GPT-5, GPT-6, ou au-delà ? Combien de temps avant que ces technologies soient accessibles au public ? Et surtout, cette asymétrie de pouvoir technologique ne crée-t-elle pas un nouvel ordre mondial comparable à l’écart nucléaire pendant la Guerre froide ?
Les bots russes, un effondrement à nuancer
Troisième événement de cette semaine chargée : un apparent effondrement du trafic de bots russes sur Internet, dans le sillage de frappes contre Yandex, l’équivalent russe de Google. Mais cette bonne nouvelle mérite, selon les experts, d’être sérieusement nuancée.
La « nuance » évoquée suggère probablement une réalité plus complexe qu’un simple succès des contre-mesures. Les acteurs russes de la guerre informationnelle ont très probablement migré vers des infrastructures décentralisées ou basées sur l’IA générative, rendant leur détection beaucoup plus difficile.
Les anciennes méthodes de repérage – fermes de bots centralisées, patterns répétitifs, comptes créés en masse – deviennent obsolètes face à des bots de nouvelle génération alimentés par intelligence artificielle. Ces derniers produisent du contenu unique, naturel, pratiquement indiscernable de celui d’utilisateurs humains. C’est une véritable course à l’armement technologique qui se joue dans l’ombre.
La nature exacte des « frappes sur Yandex » reste également floue : s’agit-il de cyberattaques, de sanctions économiques, ou même d’attaques physiques dans le contexte du conflit ukrainien ? Cette opacité illustre la difficulté croissante d’attribuer avec certitude les actions dans le cyberespace.
Ce que révèle vraiment le piratage des supermarchés
Au-delà de l’incident lui-même, cette attaque contre les systèmes de réfrigération révèle une vulnérabilité systémique rarement comprise : la surface d’attaque s’est déplacée de l’IT vers l’OT (Operational Technology, les systèmes opérationnels).
Les budgets de cybersécurité restent massivement concentrés sur l’informatique traditionnelle – serveurs, ordinateurs, protection des données – alors que les systèmes opérationnels sont souvent gérés par des équipes différentes, avec des technologies anciennes et peu sécurisées. C’est désormais le maillon faible.
Ces systèmes SCADA (Supervisory Control and Data Acquisition) qui pilotent les infrastructures critiques – eau, électricité, réfrigération, transports – ont été conçus il y a des décennies, à une époque où la cybersécurité n’était pas une préoccupation. Leur connexion récente à Internet pour permettre le pilotage à distance et l’optimisation énergétique les a exposés sans les protéger adéquatement.
L’incident pourrait également être un test avant une attaque bien plus grave. Les hackers testent souvent les défenses avant la vraie offensive. Si c’est effectivement un « proof of concept », l’attaque réelle pourrait cibler simultanément plusieurs secteurs critiques – supermarchés, hôpitaux, transports – pour maximiser la pression et la rançon potentielle.
Implications concrètes pour les consommateurs et les entreprises
Pour le grand public, ces événements signifient d’abord un risque accru de produits frais avariés en magasin. La rupture de la chaîne du froid, même temporaire, peut compromettre la sécurité sanitaire des produits sans que ce soit toujours visible. Vérifier systématiquement les dates de péremption, l’aspect et l’odeur des produits frais devient plus crucial que jamais.
Au-delà, vos données personnelles collectées via les cartes de fidélité pourraient être compromises lors de ces attaques. Et l’évolution de l’IA, bien plus rapide que ce que laisse entrevoir l’expérience publique, aura des impacts sur l’emploi et la société difficiles à anticiper sans accès à l’information complète.
Pour les professionnels de la distribution et au-delà, l’urgence est claire : auditer immédiatement tous les systèmes connectés – HVAC (chauffage, ventilation, climatisation), réfrigération, éclairage, contrôle d’accès – pour identifier les vulnérabilités. La segmentation des réseaux devient impérative : isoler les systèmes critiques du réseau principal pour limiter la propagation d’une éventuelle intrusion.
Les DSI (directeurs des systèmes d’information) doivent élargir leur périmètre de responsabilité bien au-delà de l’IT traditionnel, en collaboration étroite avec les équipes techniques et de maintenance. Les contrats avec les fournisseurs de systèmes de gestion technique doivent être revus pour inclure des clauses strictes de cybersécurité.
Vers un cyberespace total
La convergence de ces trois événements – piratage d’infrastructures IoT, révélation du fossé en IA, persistance de la guerre informationnelle russe – illustre l’émergence de ce qu’on pourrait appeler un « cyberespace total », où infrastructure physique, capacités technologiques et influence informationnelle deviennent indissociables.
Les futures crises ne seront plus purement cyber, physiques ou informationnelles, mais hybrides. Une attaque sophistiquée pourrait combiner sabotage d’infrastructures IoT, désinformation générée par IA et manipulation de l’opinion publique. Les défenses cloisonnées traditionnelles – équipes cybersécurité d’un côté, communication de l’autre, sécurité physique ailleurs – sont devenues obsolètes.
Cette réalité impose une refonte complète de notre approche de la sécurité, tant au niveau des entreprises que des États. La directive européenne NIS2, qui impose des obligations renforcées de cybersécurité aux infrastructures critiques, va dans la bonne direction mais peine à suivre le rythme d’évolution des menaces.
Du côté de l’IA, la question de la transparence devient cruciale. Faut-il imposer aux laboratoires de recherche de rendre publiques leurs avancées, au risque de les exposer à des acteurs malveillants ? Ou accepter cette asymétrie d’information, avec les risques démocratiques qu’elle implique ? Le débat ne fait que commencer.
Ce qui reste dans l’ombre
De nombreuses zones d’ombre persistent autour de ces événements. Concernant le piratage des supermarchés : combien d’établissements exactement ont été touchés ? Quelles enseignes ? Y a-t-il eu des pertes alimentaires massives ou, pire, des intoxications qui n’auraient pas été rendues publiques ? Les entreprises concernées vont-elles communiquer ou préférer étouffer l’affaire pour éviter la panique et les class actions ?
Sur le fossé technologique en IA : quelles sont exactement les capacités des modèles gardés secrets ? Quelles applications concrètes pourraient bouleverser nos sociétés dans les mois à venir ? Et surtout, combien de temps avant que ces technologies soient accessibles – 6 mois, 2 ans, ou jamais ?
Quant aux bots russes et aux frappes sur Yandex : s’agit-il d’opérations cyber, de bombardements physiques en Ukraine, ou de sanctions économiques ? Comment les acteurs russes se sont-ils exactement adaptés ? Utilisent-ils déjà massivement l’IA générative pour créer des bots indétectables ?
Une question traverse ces trois événements : combien d’incidents similaires restent non détectés ou non rendus publics ? D’autres secteurs critiques – santé, énergie, transports – ont-ils été ciblés sans que nous le sachions ? L’opacité qui entoure ces sujets de sécurité nationale rend difficile l’évaluation de l’ampleur réelle de la menace.
Conclusion : Bienvenue dans la nouvelle normalité
Cette semaine de cyberguerre révèle une réalité inconfortable : nous sommes entrés dans une ère où la distinction entre monde physique et numérique s’efface, où les frigos de supermarché deviennent des cibles stratégiques, où l’intelligence artificielle évolue dans l’ombre bien plus vite que ce que nous imaginons, et où la guerre de l’information se joue en continu, invisible mais omniprésente.
Pour les entreprises, l’impératif est clair : élargir radicalement la conception de la cybersécurité au-delà de l’IT traditionnel. Pour les citoyens, développer un esprit critique face à l’information en ligne et aux disruptions technologiques devient une compétence de survie. Pour les décideurs politiques, repenser entièrement les cadres réglementaires pour une réalité qui évolue plus vite que les lois.
La vraie question n’est plus de savoir si de tels incidents vont se reproduire, mais quand et à quelle échelle. Sommes-nous prêts à vivre dans ce cyberespace total, où chaque objet connecté est une vulnérabilité potentielle, où l’IA avance masquée, et où la guerre informationnelle ne s’arrête jamais ? La réponse déterminera notre résilience collective face aux crises de demain.