Une initiative collective face au problème de la boîte noire
« Ce que le modèle nous dit sur lui-même n’est pas une preuve indépendante. » Cette phrase de Satya Nadella, prononcée le 17 novembre 2026 à San Francisco lors de l’ouverture d’Ignite, la conférence annuelle de Microsoft, résume le paradoxe de l’intelligence artificielle moderne. Les agents d’IA — ces programmes capables d’agir de manière autonome, de consulter des bases de données, de créer des réunions ou de rédiger des emails sans intervention humaine constante — se multiplient dans les entreprises. Mais personne ne sait vraiment ce qu’ils font quand on ne les regarde pas.
Pour répondre à cette opacité croissante, le CEO de Microsoft a annoncé l’AI Transparency Initiative, un effort collaboratif réunissant plus de 40 organisations. Parmi les cinq nommées publiquement : Accenture, Adobe, KPMG, Mastercard et Volvo Cars. L’objectif affiché : établir des standards ouverts permettant aux entreprises de vérifier indépendamment ce que leurs agents d’IA voient, font et décident.
L’initiative s’articule autour de trois axes, selon le communiqué officiel de Microsoft : une participation élargie aux travaux du NIST (National Institute of Standards and Technology) sur les normes d’agents d’IA, le développement de standards ouverts pour des systèmes vérifiables de façon indépendante, et une intégration dans les produits Microsoft AI, Foundry et Copilot. En parallèle, Microsoft met en préversion un score de risque pour évaluer le niveau de danger potentiel d’un agent, ainsi que des contrôles de confinement pour limiter les actions qu’un agent peut entreprendre.
Une transparence assumée comme partielle
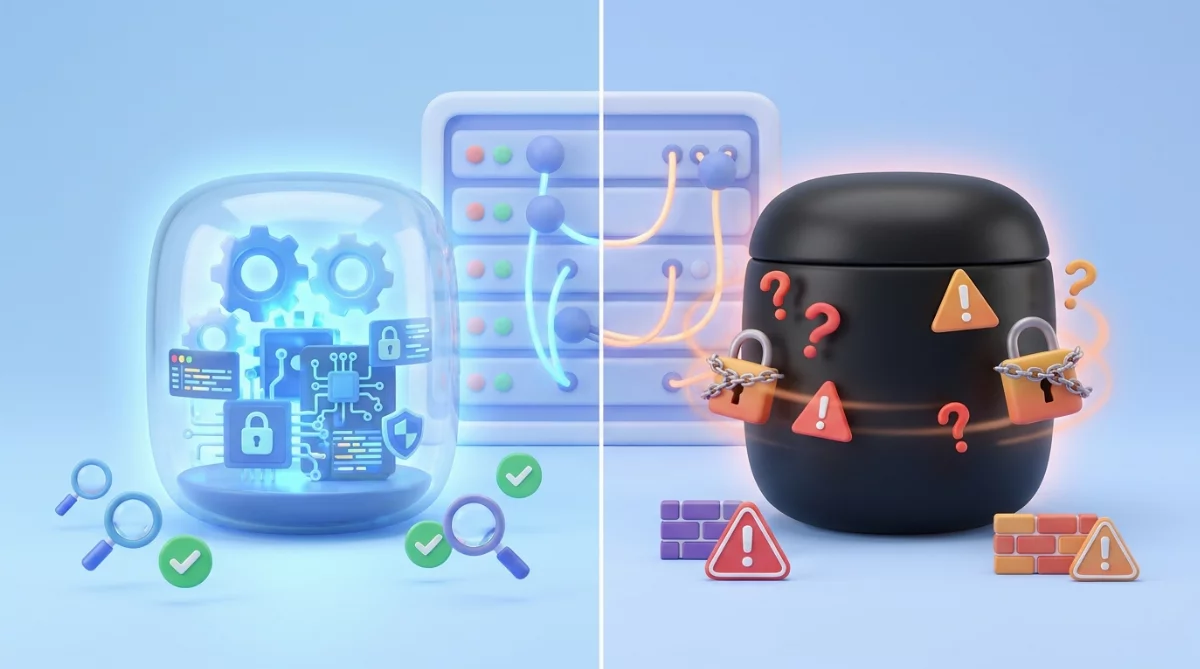
L’élément le plus remarquable de cette annonce n’est pas ce que Microsoft promet, mais ce qu’il reconnaît ne pas pouvoir offrir. Selon les sources concordantes, l’entreprise admet explicitement que ses outils « ne révèlent pas le comportement du modèle sous-jacent ». Autrement dit : vous pourrez observer quoi fait un agent d’IA, mais pas comment ni pourquoi il prend ses décisions.
Cette franchise tranche avec les discours habituels de l’industrie tech, généralement réticente à souligner les limites de ses solutions. « Les organisations peuvent observer une grande partie de l’activité autour des modèles d’IA, mais elles ne peuvent souvent pas reconstruire ce qui s’est passé entre une requête et un résultat », précise le communiqué de presse de Microsoft. Ce « trou noir » entre l’entrée et la sortie reste donc intact.
Pour comprendre cette limitation, il faut distinguer deux niveaux de transparence. Le premier, que Microsoft propose, consiste à tracer les actions d’un agent : quelles données il a consultées, quels outils il a utilisés, quelles permissions il a sollicitées. C’est comme suivre les déplacements d’une personne grâce à son téléphone. Le second niveau, que Microsoft ne peut pas encore offrir, consiste à comprendre le raisonnement interne du modèle : pourquoi il a choisi telle action plutôt qu’une autre. C’est comme essayer de lire dans les pensées de cette même personne.
Qui vérifiera les vérificateurs ?
L’initiative repose sur une promesse de vérification indépendante — c’est-à-dire réalisée par des organismes tiers, non liés au créateur de l’IA. Mais Microsoft reste discret sur l’identité des 40+ organisations partenaires. Seules cinq sont nommées : Accenture et KPMG (cabinets de conseil et d’audit), Adobe (éditeur de logiciels), Mastercard (services financiers) et Volvo Cars (automobile).
Cette opacité sur la composition du consortium soulève des questions. S’agit-il principalement de partenaires commerciaux de Microsoft, d’entreprises clientes, ou l’initiative inclut-elle également des ONG, des régulateurs, des chercheurs académiques ? La crédibilité de la « vérification indépendante » dépendra largement de la réponse. Selon plusieurs sources analysant l’annonce, aucun calendrier précis, aucune spécification technique publique, ni aucun format de journaux de preuve n’ont été communiqués pour l’instant.
D’après les informations disponibles, l’initiative prévoit une collaboration renforcée avec le NIST, l’organisme américain de normalisation, sur les standards d’agents d’IA. Le NIST travaille depuis plusieurs mois sur un cadre de gouvernance et de sécurité pour les systèmes autonomes. Microsoft semble parier sur une convergence entre standards industriels volontaires et futures exigences réglementaires.
Scores de risque et confinement : des garde-fous en préversion
Concrètement, que pourront faire les entreprises avec ces nouveaux outils ? Microsoft déploie en préversion (c’est-à-dire en version test accessible à des utilisateurs sélectionnés) deux mécanismes principaux :
1. Le score de risque dynamique : une note quantifiée estimant le niveau de danger potentiel d’un agent d’IA. Similaire à une note de crédit bancaire, un score élevé signale un agent nécessitant une surveillance accrue, un score faible indique un agent considéré comme sûr. Les critères exacts de calcul n’ont pas été détaillés publiquement, mais ils pourraient inclure le type de données consultées, les permissions demandées, l’historique d’erreurs, ou encore la complexité des tâches exécutées.
2. Les contrôles de confinement : des mécanismes techniques qui limitent les actions qu’un agent peut entreprendre. Comme un bac à sable pour enfants, l’agent peut agir librement dans un périmètre défini, mais ne peut pas accéder à des ressources sensibles ou exécuter des actions critiques (supprimer des fichiers, transférer de l’argent au-delà d’un seuil, modifier des configurations système). Ces contrôles visent à empêcher les comportements non désirés ou dangereux, même si le modèle sous-jacent reste opaque.
Ces outils s’intègrent dans les produits Microsoft AI, Azure AI Foundry et Copilot. Les entreprises utilisant ces plateformes pourront donc, en théorie, configurer des profils de risque pour leurs agents et définir des périmètres d’action autorisés. Mais le statut « préversion » signifie que ces fonctionnalités peuvent encore évoluer significativement avant leur disponibilité générale.
Entre stratégie et nécessité : le timing de l’annonce
Le moment choisi pour cette annonce n’est probablement pas anodin. Fin 2026 coïncide avec la période de mise en application progressive de l’AI Act européen, première réglementation complète sur l’IA au monde. Ce texte impose des obligations strictes de transparence, de traçabilité et d’auditabilité pour les systèmes d’IA à haut risque — catégorie dans laquelle pourraient tomber de nombreux agents autonomes.
Aux États-Unis, les élections de mi-mandat pourraient également influencer la régulation de l’IA dans les mois à venir. Microsoft pourrait tenter de façonner proactivement les standards avant que des règles plus contraignantes ne soient imposées — une stratégie de « réglementation par anticipation » où l’industrie définit ses propres règles pour éviter des contraintes gouvernementales plus sévères.
Cette lecture est renforcée par le fait que l’initiative s’appuie sur le NIST, organisme gouvernemental américain dont les recommandations influencent souvent les réglementations futures. Si les standards développés par Microsoft et ses partenaires sont adoptés comme base par les régulateurs, l’entreprise aura réussi un coup stratégique majeur. Si au contraire les autorités les jugent insuffisants, Microsoft devra se conformer à des exigences plus strictes — et potentiellement plus coûteuses.
Quels impacts pour les entreprises et les utilisateurs ?
Pour les entreprises déployant des agents d’IA, cette initiative annonce plusieurs changements probables :
- Nouvelles obligations de conformité : audits réguliers, documentation des cas d’usage, journalisation des actions des agents.
- Budgets additionnels : coûts de vérification indépendante, formation des équipes IT et juridiques, adaptation des infrastructures.
- Délais de déploiement allongés : les processus de vérification pourraient ralentir la mise en production de nouveaux agents.
- Arbitrage sécurité/performance : les contrôles de confinement peuvent limiter l’efficacité des agents, nécessitant de trouver le bon équilibre.
Pour les utilisateurs finaux, les changements seront moins visibles mais potentiellement significatifs. Les services Microsoft intégrant des agents d’IA (Copilot dans Office 365, assistants virtuels) devraient devenir plus fiables et moins susceptibles de faire des erreurs graves. Des « notes de sécurité » ou indicateurs de risque pourraient apparaître, similaires aux étiquettes énergétiques sur les appareils électroménagers. Mais la compréhension profonde du « pourquoi » des décisions de l’IA restera hors de portée.
Scénarios pour les prochains mois
Plusieurs trajectoires sont possibles pour cette initiative :
Scénario 1 : Adoption large. L’initiative Microsoft devient le standard de facto de l’industrie. Google, Amazon, Meta et d’autres acteurs rallient progressivement le consortium ou adoptent des approches compatibles. Un écosystème unifié de certification émerge, simplifiant la conformité pour les entreprises.
Scénario 2 : Fragmentation. Plusieurs initiatives concurrentes coexistent (Microsoft, Google, consortium open-source). Les entreprises doivent gérer plusieurs standards de vérification différents, augmentant la complexité et les coûts sans améliorer significativement la transparence.
Scénario 3 : Durcissement réglementaire. Les régulateurs européens et américains jugent l’initiative insuffisante. Ils imposent des exigences plus strictes, notamment sur l’explicabilité des modèles sous-jacents, forçant Microsoft à révéler davantage ou à restreindre les capacités de ses agents.
Scénario 4 : Désillusion. Des incidents impliquant des agents d’IA « vérifiés » révèlent les limites de l’approche. La confiance s’érode, entraînant un retour en arrière sur le déploiement d’agents autonomes et une préférence pour des systèmes moins sophistiqués mais plus contrôlables.
Scénario 5 : Innovation accélérée. La pression pour la vérifiabilité stimule des avancées techniques permettant une meilleure explicabilité des modèles de deep learning, dépassant les limitations actuelles reconnues par Microsoft. De nouvelles méthodes d’IA interprétable émergent.
Les questions qui restent en suspens
Au-delà des annonces, plusieurs interrogations majeures demeurent :
- Composition du consortium : Les 40+ organisations incluent-elles des représentants de la société civile, des régulateurs, ou seulement des acteurs industriels avec des intérêts commerciaux alignés ?
- Gouvernance : Qui décide des standards, qui certifie les vérificateurs, et comment éviter les conflits d’intérêts dans un système où les vérifiés participent à définir les règles de vérification ?
- Robustesse technique : Les contrôles de confinement seront-ils suffisamment robustes pour empêcher des agents d’IA sophistiqués de les contourner (problème du « jailbreaking » ou injection de prompt) ?
- Conformité réglementaire : Cette initiative répond-elle réellement aux exigences de l’AI Act européen, notamment sur la transparence et l’explicabilité, ou n’est-ce qu’une première étape insuffisante ?
- Accessibilité : Les petites et moyennes entreprises auront-elles les moyens de se conformer à ces standards, ou cela créera-t-il une concentration du marché au profit des géants tech ?
- Position d’OpenAI : Comment le partenaire stratégique de Microsoft, concurrent sur l’IA générative, réagira-t-il à cette initiative ?
Une transparence partielle comme nouveau standard ?
L’AI Transparency Initiative de Microsoft pourrait marquer un tournant dans l’approche de la gouvernance de l’IA. En reconnaissant ouvertement que la transparence totale est hors de portée à court terme, l’entreprise déplace le débat : plutôt que de promettre l’impossible (une IA totalement explicable), elle propose un compromis pragmatique (une IA dont les actions sont traçables et limitables, même si son raisonnement reste opaque).
Ce compromis sera-t-il acceptable pour les régulateurs, les entreprises et le grand public ? La réponse dépendra largement de la capacité de Microsoft et de ses partenaires à démontrer que cette transparence partielle suffit à prévenir les risques majeurs, et que les zones d’ombre restantes ne cachent pas de dangers inacceptables.
Une chose est certaine : l’époque où les entreprises tech pouvaient déployer des systèmes d’IA sans rendre de comptes est révolue. La question n’est plus de savoir si l’IA sera régulée et auditée, mais comment — et qui définira les règles du jeu. Avec cette initiative, Microsoft tente de prendre les devants. Les prochains mois révéleront si cette stratégie paie, ou si les limites reconnues de l’approche la condamnent à n’être qu’une étape transitoire vers des exigences plus strictes.
Sources et references
- Microsoft launches AI Transparency Initiative to make AI agents independently verifiable – ai-digest-1.com (source fiable)
- Microsoft Launches AI Transparency Initiative With NIST Standards Work and 40 Partners – i10x.ai (source fiable)
- Microsoft and organizations across industries launch AI Transparency Initiative to strengthen enterprise trust in AI models and agents – Company Announcement – markets.ft.com (source fiable)
- Agentic AI Governance Doesn’t Have to Be Complicated. Most of It Comes Down to These 4 Questions. – entrepreneur.com (source fiable)
- Microsoft Launches AI Transparency Initiative to Secure Enterprise Agents — Security Today – securitytoday.com (source fiable)
- Microsoft Launches AI Transparency Initiative to Secure Enterprise Agents — Security Today – securitytoday.com (source fiable)