⚡ L’essentiel
Le CEO de Proton a traité de « loser » un employé voulant tester la sécurité du code avant mise en production. L’entreprise utilise 90% de code généré par IA et a installé un logiciel surveillant la quantité de code écrit par l’IA. Un paradoxe troublant pour une société bâtie sur la promesse de sécurité et confidentialité maximales.
La sécurité sacrifiée sur l’autel de la vitesse
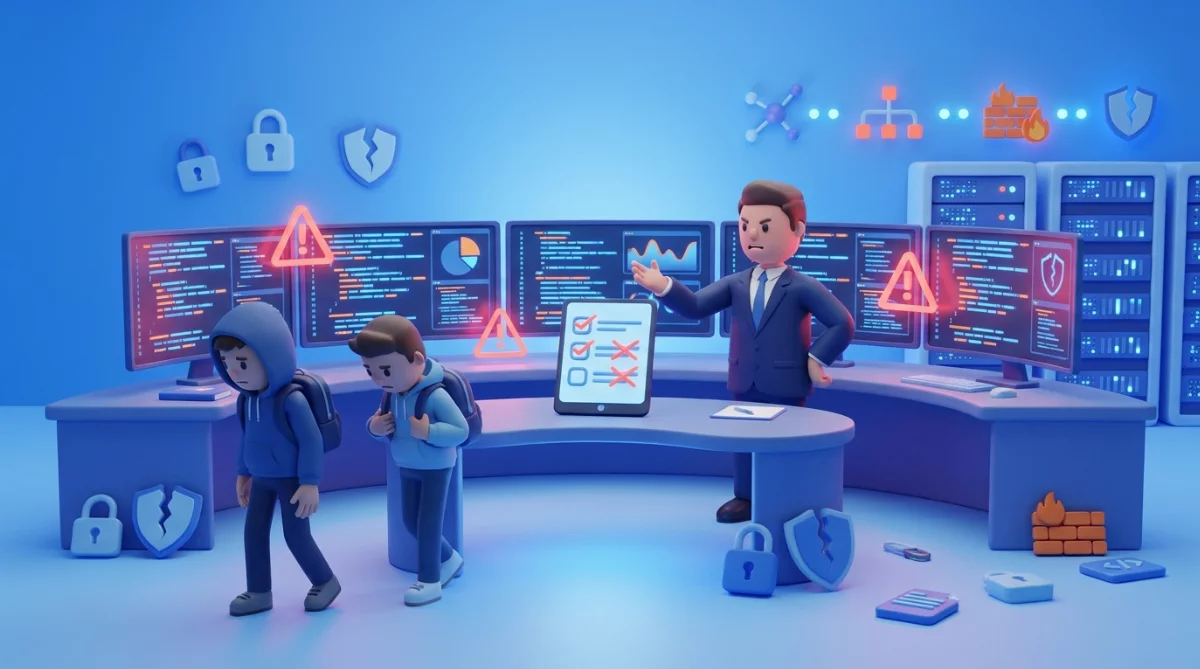
L’information, révélée par 404 Media ce 29 octobre 2026, fait l’effet d’une bombe dans l’écosystème de la cybersécurité. Andy Yen, CEO de Proton — cette entreprise suisse dont la messagerie chiffrée équipe journalistes, militants et professionnels soucieux de confidentialité — a qualifié de « mentalité de loser » la demande d’un employé souhaitant prendre quelques jours pour tester la sécurité d’un nouveau code avant sa mise en ligne.
Le contexte rend la déclaration encore plus stupéfiante : selon les informations recueillies, 90% du code de Proton serait désormais écrit par intelligence artificielle. L’entreprise a même installé un logiciel dédié pour mesurer précisément la quantité de code généré par IA versus celui écrit par des humains.
Pour une société qui a bâti sa réputation et son modèle économique sur la confiance absolue en sa sécurité, cette révélation sonne comme une trahison des valeurs fondatrices. Proton s’était imposé comme l’alternative éthique aux géants de la tech, promettant une protection sans faille des données personnelles. Aujourd’hui, son dirigeant semble privilégier la vélocité de développement sur la rigueur des tests de sécurité.
L’IA générative : accélérateur ou bombe à retardement ?
L’adoption massive de l’intelligence artificielle pour générer du code n’est pas un phénomène isolé. Depuis l’explosion de GitHub Copilot, ChatGPT et autres assistants de programmation en 2023-2024, l’industrie tech vit une transformation radicale. Les développeurs peuvent désormais produire en quelques secondes ce qui prenait des heures auparavant.
Mais cette révolution a un prix. Des études académiques, notamment menées par Stanford et NYU, démontrent que le code généré par IA contient jusqu’à 40% plus de failles de sécurité que le code écrit par des humains — si celui-ci n’est pas rigoureusement vérifié. La raison ? Ces outils sont entraînés sur du code public, souvent truffé de vulnérabilités historiques qu’ils reproduisent statistiquement.
Dans le cas de Proton, le risque est décuplé. Il ne s’agit pas d’une application de livraison de repas ou d’un réseau social, mais d’un service de messagerie chiffrée où transitent des communications hautement sensibles : échanges juridiques, médicaux, journalistiques, militants. Une seule faille pourrait exposer des milliers d’utilisateurs à des interceptions, avec des conséquences potentiellement dramatiques.
Un logiciel de surveillance déguisé en optimisation
Au-delà des propos choquants du CEO, un détail révèle une dérive plus profonde : l’installation d’un logiciel mesurant la quantité de code écrit par l’IA. Officiellement, un tel outil pourrait servir à optimiser les processus de développement. Dans les faits, il s’apparente à une surveillance des employés.
Ce système ne mesure pas seulement la productivité de l’IA, mais contrôle que les ingénieurs utilisent bien l’IA plutôt que d’écrire du code manuellement. L’IA passe ainsi du statut d’outil optionnel à celui d’obligation surveillée. Les développeurs sont implicitement notés sur leur « conformité IA » plutôt que sur la qualité ou la sécurité de leur production.
C’est une forme de taylorisme numérique appliqué au travail intellectuel : la décomposition du processus créatif en métriques quantifiables, où la vitesse prime sur l’expertise. Pour les ingénieurs de Proton, cela crée une situation kafkaïenne : utiliser l’IA pour aller vite (et être bien noté), tout en sachant que ce code nécessiterait des vérifications approfondies… que le management décourage.
« Loser » : un vocabulaire révélateur
Le choix du mot « loser » par Andy Yen n’est pas anodin. Ce vocabulaire winner/loser est typique de la culture startup hyper-compétitive de la Silicon Valley, où « move fast and break things » (la devise de Facebook) est érigé en principe. Mais appliqué à la cybersécurité, ce mantra devient toxique.
Dans ce secteur, la rigueur et la prudence ne sont pas des faiblesses mais des impératifs absolus. Qualifier de « loser » un ingénieur qui demande du temps pour tester la sécurité, c’est confondre vitesse commerciale et responsabilité technique. C’est aussi envoyer un signal clair aux autres employés : remettre en question le rythme imposé vous exclura du cercle des « winners ».
Cette rhétorique révèle une possible dérive identitaire de Proton. L’entreprise a intériorisé des valeurs de croissance rapide et de disruption, incompatibles avec son positionnement initial de gardien de la vie privée. Le paradoxe est saisissant : Proton s’est construit sur la critique des big tech et de leur surveillance, pour finalement reproduire leurs méthodes — surveillance des employés incluse.
Que risquent les utilisateurs de Proton ?
Pour les millions d’utilisateurs de Proton Mail, cette révélation soulève une question légitime : mes données sont-elles encore en sécurité ?
Concrètement, l’utilisation massive de code généré par IA, couplée à des tests de sécurité minimisés, augmente statistiquement le risque de vulnérabilités. Ces failles peuvent prendre diverses formes :
- Injections SQL : permettant à un attaquant d’accéder à la base de données
- Failles de chiffrement : compromettant la confidentialité des messages
- Vulnérabilités d’authentification : facilitant le piratage de comptes
- Fuites de métadonnées : exposant qui communique avec qui, même si le contenu reste chiffré
À ce stade, aucune faille majeure n’a été publiquement identifiée. Mais l’absence de preuve n’est pas preuve d’absence. Les vulnérabilités les plus dangereuses sont souvent découvertes des mois, voire des années, après leur introduction dans le code.
Les utilisateurs se retrouvent dans une position inconfortable : continuer à faire confiance à Proton malgré ces révélations, ou migrer vers des alternatives (Tutanota, Mailfence) dont on ignore si elles n’adoptent pas des pratiques similaires en coulisses.
Une industrie entière à la croisée des chemins
L’affaire Proton dépasse le cas d’une seule entreprise. Elle expose une tension fondamentale de l’ère de l’IA générative : comment concilier les gains de productivité spectaculaires offerts par ces outils avec les exigences de qualité, sécurité et responsabilité ?
D’autres entreprises tech utilisent-elles des pratiques similaires sans le révéler ? Probablement. Proton a le malheur d’être la première à être exposée publiquement, mais le problème est systémique. L’industrie tout entière est en train de redéfinir les standards de développement, souvent sans débat public ni régulation.
Plusieurs scénarios sont possibles pour les mois à venir :
Scénario 1 – La crise : Une faille majeure est découverte dans du code IA de Proton, provoquant un breach et un exode massif d’utilisateurs. L’entreprise doit revoir entièrement ses pratiques et fait face à des poursuites.
Scénario 2 – La normalisation : D’autres entreprises révèlent des pratiques similaires, normalisant l’approche de Proton. L’industrie accepte progressivement le code IA avec tests minimaux comme nouveau standard.
Scénario 3 – La correction : Sous la pression publique, Proton annonce de nouvelles garanties, embauche un responsable sécurité indépendant et rétablit des processus de test robustes.
Scénario 4 – La fragmentation : Le marché se divise entre services « rapides » (acceptant le risque IA) et services « sécurisés » (rejetant l’IA non testée), créant deux segments distincts.
Que faire si vous utilisez Proton ?
Face à ces révélations, plusieurs options s’offrent aux utilisateurs actuels de Proton :
1. Attendre la réaction officielle : Proton n’a pas encore communiqué officiellement sur ces accusations. Une clarification détaillée, des engagements concrets et un audit indépendant pourraient rassurer.
2. Évaluer votre niveau de risque : Si vous utilisez Proton pour des communications hautement sensibles (sources journalistiques, dossiers juridiques confidentiels, activisme dans des régimes autoritaires), le principe de précaution suggère d’envisager des alternatives ou des couches de sécurité supplémentaires.
3. Diversifier vos outils : Ne jamais mettre tous ses œufs dans le même panier. Utiliser plusieurs services chiffrés, des outils de chiffrement local (PGP), et des pratiques de compartimentation des communications.
4. Exiger la transparence : Interpeller publiquement Proton sur ses pratiques de développement, demander des audits de sécurité indépendants réguliers, et soutenir les initiatives de transparence dans l’industrie.
Les questions qui restent en suspens
Cette affaire soulève de nombreuses interrogations qui nécessiteront du temps pour être élucidées :
- Proton va-t-il maintenir sa position ou faire marche arrière face à la pression ?
- D’autres entreprises de cybersécurité utilisent-elles des pratiques similaires sans le révéler ?
- Les régulateurs européens (RGPD, AI Act) vont-ils intervenir pour imposer des standards ?
- Les utilisateurs vont-ils massivement migrer ou rester par inertie ?
- Quelle sera la réaction des investisseurs et du conseil d’administration ?
- Les employés de Proton vont-ils s’organiser collectivement pour contester ces pratiques ?
Le cas Proton pourrait bien être le premier d’une série de scandales similaires. Nous sommes à un point de bascule : suffisamment d’entreprises ont adopté l’IA massivement pour que les premières conséquences négatives deviennent visibles, mais pas encore assez pour que des régulations ou standards industriels existent. Les décisions prises maintenant définiront les normes pour la décennie à venir.
Conclusion : la confiance, cette denrée fragile
L’ironie est cruelle : Proton s’est construit sur la méfiance envers les big tech et leur surveillance, attirant des utilisateurs soucieux de vie privée. En adoptant l’IA massivement et en surveillant ses propres employés, l’entreprise reproduit exactement les pratiques qu’elle dénonçait.
Cette affaire illustre une vérité dérangeante : la différenciation par les valeurs est fragile face aux impératifs de croissance et d’efficacité. La pression économique et technologique peut faire converger toutes les entreprises vers les mêmes pratiques, indépendamment de leurs intentions initiales.
Pour les utilisateurs de services de sécurité et confidentialité, la leçon est claire : la confiance ne se décrète pas, elle se gagne par la transparence et se vérifie par des audits indépendants. Dans un monde où 90% du code peut être écrit par des machines en quelques secondes, qui prendra le temps de vérifier que tout fonctionne correctement ? Et surtout : qui traitera cette vigilance de vertu plutôt que de « mentalité de loser » ?